
※ 本記事では、応用情報技術者試験に向けて私が勉強したことを備忘録的にまとめておきたいと思います。基本情報技術者試験の内容と重複しているものもあります。なお、記事の投稿順に意味はないので、気にしないでもらえればと思います。
はじめに
今回は ネットワーク境界におけるセキュリティ対策 について学習します。
この分野は会社や大学において、社内ネットワークや学内ネットワークを使用する上では知っておくと良いと思いました。
この記事では、FW/WAF/VPNについて触れます。
ちなみに私はこの参考書を使って勉強してました。
情報が豊富でがっつり勉強したい方向けかと思います。
ファイアウォール (FW:Firewall)
FWはネットワークとローカルネットワークの境界に設置して通信を制御するもので、一定のルールに従って通信を許可するか拒否するか決定します。
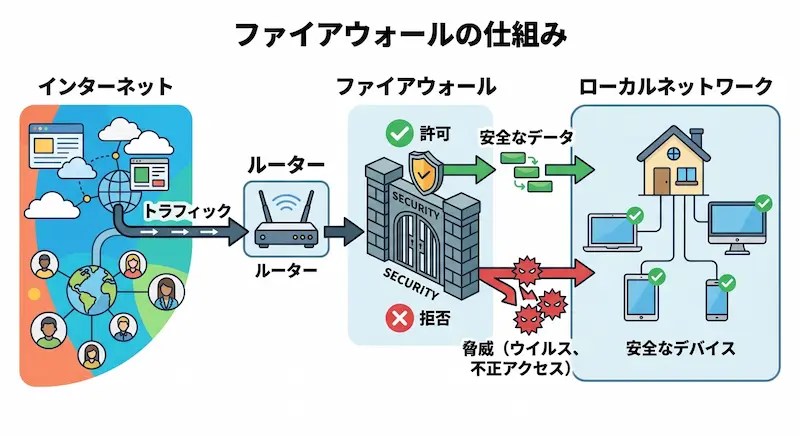
一定のルールには、大きく分けるとパケットフィルタ型とアプリケーション型があります。それぞれにさらに分類があるので、詳しく紹介していきます。
・パケットフィルタ型
パケットフィルタ型はパケットの情報に基づいて許可・拒否を決める方式です。
① スタティックパケットフィルタ
スタティック(static)つまり静的なルールに則って通信の許可・拒否を決めます。パケットの送信元IP/宛先IP/ポート番号/プロトコル(TCP/UDP)といった情報を検査します。シンプルで高速な通信が可能ですが、ルールに則ってさえいれば不正な通信ができてしまいます。反対に、ルールに則っていなければ問題のない通信でも拒否されてしまいます。
② ダイナミックパケットフィルタ
ダイナミック(dynamic)つまり動的なルールに則って通信の許可・拒否を決めます。この方式では、通信状況を覚えておくことで、一時的にルールを作成して通信が許可することができます。例えば、内部ネットワークから外部ネットワークへの通信を開始した時、外部から内部への通信を許可するルールを追加することができます。
③ ステートフルパケットインスペクション
ステートフルつまり通信の状態を全て監視することで、通信の許可・拒否を決めます。この方式ではやり取りの整合性を検査するため、他の方式よりも安全性が高いです。しかし、処理の負荷が大きく、導入までが複雑といったデメリットはあります。
・アプリケーション型
アプリケーション型FWは、アプリケーション層のプロトコル(HTTPやSMTPなど)レベルまで通信内容を検査し、フィルタリングを行うファイアウォールです。
代表的なアプリケーション型FWとして、プロキシサーバが挙げられます。プロキシサーバはHTTPなどのアプリケーションプロトコルを中継し、クライアントとWebサーバの間に配置されます。
プロキシサーバは通信内容を一度受け取ってから転送するため、アクセス制御や内容の検査が可能です。また、機能の一つとしてWebページのキャッシュを保持し、同じリクエストがあった場合にWebサーバへ再問い合わせすることなく応答することで、通信の効率化を図ることもできます。
WAF (Web Application Firewall)
先ほど紹介したプロキシサーバはアプリケーション層の通信を広く管理・中継するのに対し、WAFはWebアプリケーションを守るためにHTTP/HTTPS通信の中身を検査して、SQLインジェクションなどの攻撃を防ぐ仕組みです。WAFには主に2つの方式があります。
① ホワイトリスト方式
ホワイトリスト方式は、事前に許可した通信だけを通す方式です。安全性が高いですが、融通が効かないので正常な通信も止めてしまう可能性があります。金融システムや工場の制御システムなどの安全性が最重要なシステムにはホワイトリスト方式が使用されます。
② ブラックリスト方式
ブラックリスト方式は、既知の危険な通信を拒否する方式です。利便性は高いですが、未知の攻撃には弱いなどのデメリットがあります。日々アップデートされるウイルス対策ソフトなどをイメージするとわかりやすいかもしれません。一般家庭での使用など利便性が重要視される場合には、こちらの方式が採用されることが多いです。
VPN (Virtual Private Network)
VPNは、インターネット上の回線をあたかも専用線のように利用する技術です。VPNでは認証や暗号化により、許可されたユーザのみが通信できるようにするとともに、通信内容の盗聴や改ざん、なりすましを防止します。
VPNの方式としては、IPsec方式とSSL-VPN方式などがあります。IPsec方式ではネットワーク層で暗号化やなりすまし防止、改ざん防止を行います。一方、SSL-VPN方式ではアプリケーション層に近い層でSSL/TLSを用いて暗号化やなりすまし防止、改ざん防止を行います。IPsecは拠点間接続に、SSL-VPNはリモートアクセスに利用されることが多いです。
最後に
今回は、ネットワーク境界におけるセキュリティ対策についてまとめました。
初めて社内や学内のネットワークに接続する時に、色々と設定しないといけないのはこのあたりが関係しているのですね。
それでは今回はここまでとします。
おすすめの記事
当ブログではいろいろな記事を書いています。今人気の記事をいくつかご紹介しますので、ぜひご覧ください。


コメント